Punteggio di sicurezza
Scegli un'area per vederne l'indicatore
Vulnerability Assessment e Penetration Test per Windows
SecuLens analizza perimetro, rete interna, siti web e credenziali esposte, misura il rischio con un punteggio chiaro e produce un report PDF pronto per il cliente. Un solo strumento desktop, in sola lettura.
Ogni modulo produce rilievi nello stesso formato. SecuLens li consolida in un punteggio, in grafici leggibili e in un report da consegnare.
Pensato per consulenti di sicurezza, società di servizi IT, MSP e team interni che devono produrre valutazioni ripetibili e documentabili.
Host, porte e servizi raggiungibili da Internet, con versioni, CVE note e vulnerabilità attivamente sfruttate (CISA KEV). Mette in evidenza pannelli di amministrazione esposti e servizi obsoleti.
Una sonda dedicata fotografa l'esposizione della LAN: SMB e RDP, protocolli superati, servizi che non dovrebbero esserci. Funziona su porta in mirroring o direttamente sui segmenti.
HTTPS e redirect, header di sicurezza, cookie, PHP fuori supporto, file sensibili come .git, .env e backup, installazioni WordPress e librerie JavaScript vulnerabili.
Importa i file pcap e segnala protocolli in chiaro e comunicazioni anomale.
Controlla se le email dell'organizzazione compaiono in violazioni note. I dati personali vengono mascherati in automatico, anche nel report.
Segue l'attività dei gruppi ransomware da fonti OSINT e collega le vulnerabilità sfruttate agli asset del cliente.
Una vista dedicata per approfondire i rilievi, sempre in sola lettura. Si attiva solo dopo aver caricato la lettera d'incarico.
Centinaia di controlli si traducono in un punteggio sensibile sia alla quantità sia alla gravità dei problemi. Ogni area ha il suo indicatore a semaforo e l'andamento nel tempo mostra se i rimedi stanno funzionando.
Assessment di esempio: Rossi Meccanica S.p.A., azienda di fantasia. Passa il mouse sui grafici per i dettagli.
Scegli un'area per vederne l'indicatore
+34 punti in sei mesi, 29 rimedi applicati su 40
Rimedi applicati 29 / 40
455 controlli eseguiti su 38 asset
Numero di controlli per esito, giustificati esclusi
Punteggio per area al primo assessment e dopo sei mesi
Internet da un lato, la rete interna dall'altro e il firewall al centro. I cammini critici sono evidenziati, così il rischio si capisce anche in una riunione con la direzione.
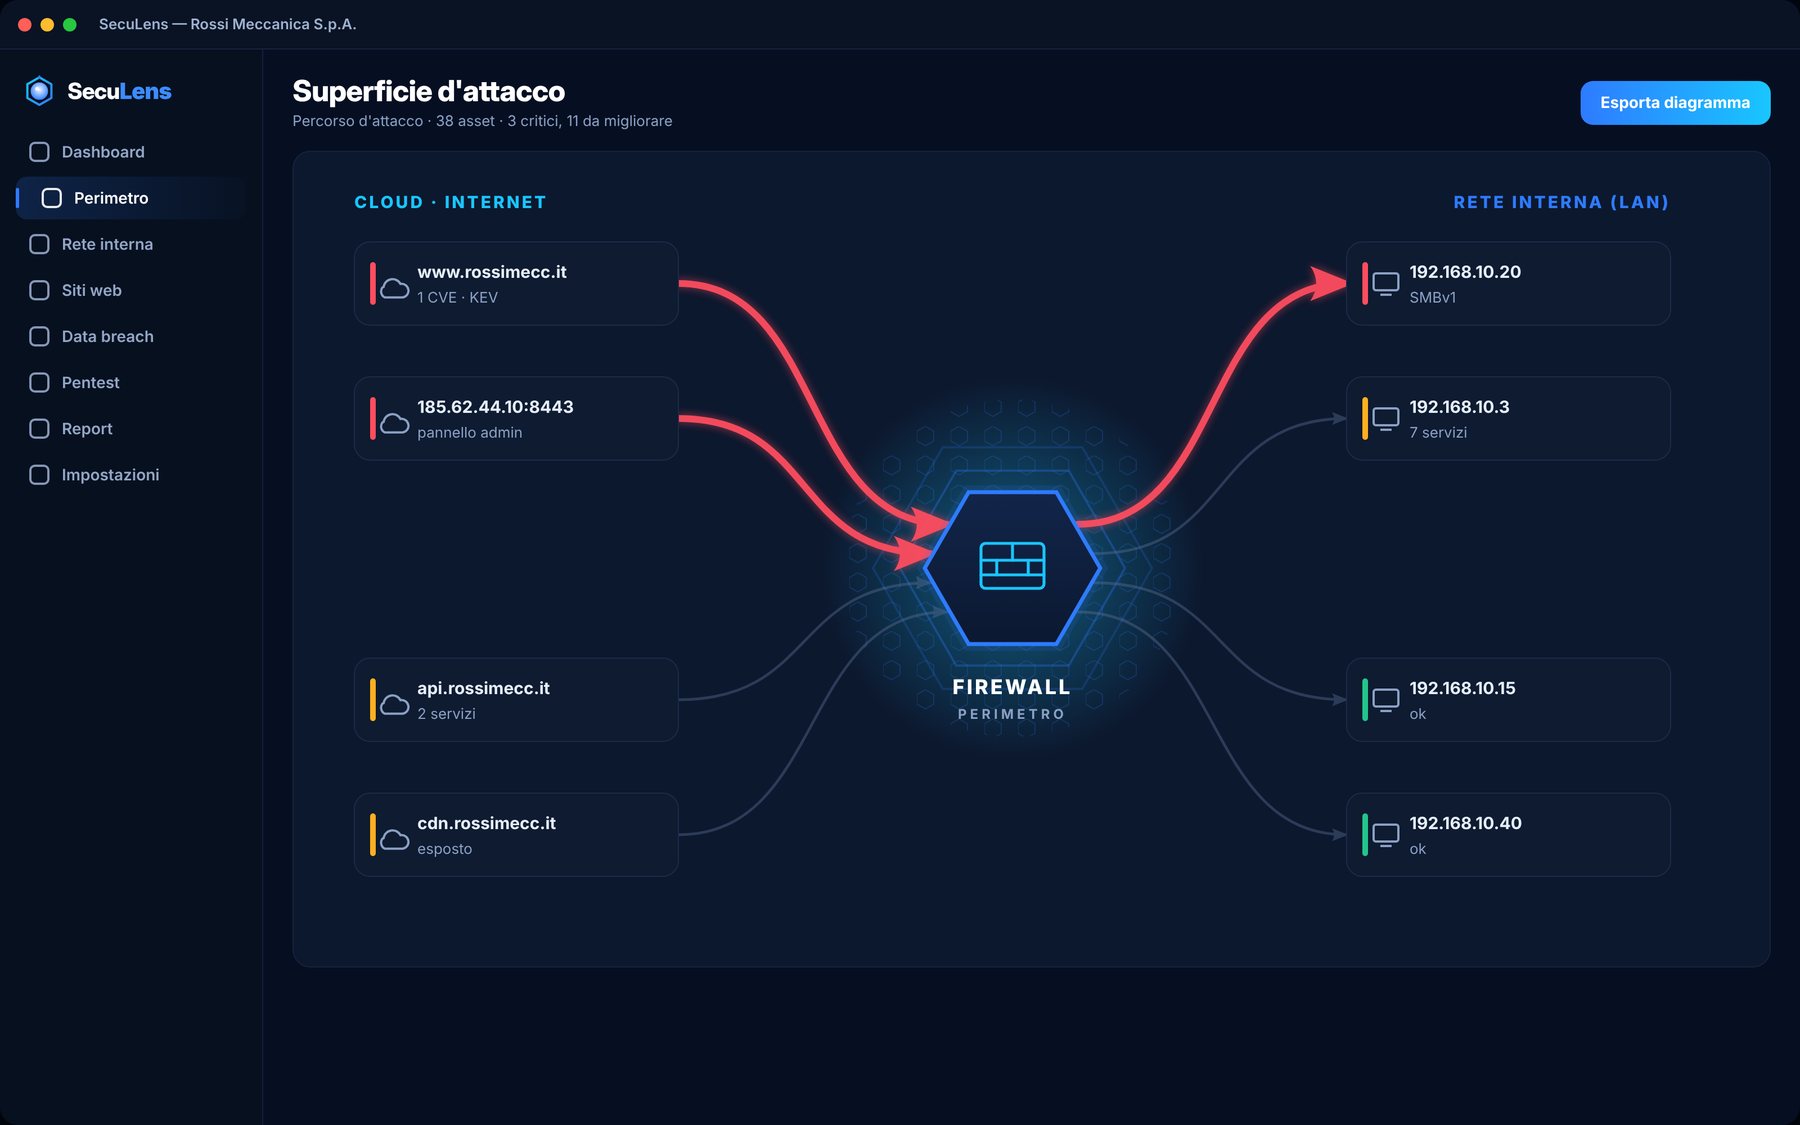
Il sito pubblico espone una vulnerabilità presente nel catalogo CISA KEV: è già sfruttata in attacchi reali.
Al centro il firewall. I servizi che lo attraversano diventano percorsi d'attacco; quelli critici sono in rosso.
Il percorso arriva a un file server con SMBv1 attivo: il punto da chiudere per primo.
Il diagramma si esporta e finisce nel report PDF in versione stampabile.
Avvia le analisi integrate o importa i risultati che hai già: nmap (XML), Nessus e OpenVAS (.nessus / XML), dati di esposizione credenziali.
Selezione multipla, unione dei duplicati, eliminazione in blocco. Ogni rilievo si può declassare, giustificare o escludere, e il punteggio si aggiorna in modo trasparente.
Promuovi al Penetration Test i rilievi che meritano un'analisi in più, con copie indipendenti tra le sezioni.
Un clic e hai il report PDF: sintesi esecutiva, punteggio, esito dei controlli, superficie d'attacco e dettaglio dei rilievi.
Un'applicazione desktop nativa per Windows, scura e leggibile anche dopo una giornata di analisi.
Prevedere gli attacchi, non eseguirli.
SecuLens è costruito per chi lavora sui sistemi degli altri: ogni scelta di progetto riduce il rischio per il cliente e per chi esegue la valutazione.
L'archivio è locale, in un database cifrato AES-256-GCM con derivazione della chiave. Nessun dato del cliente viene trasmesso a terzi.
Tutto il flusso è in sola lettura. Niente exploit, niente modifiche ai sistemi analizzati.
Il modulo di Penetration Test si abilita solo dopo aver caricato l'autorizzazione scritta del cliente.
La verifica delle credenziali predefinite richiede una conferma a ogni utilizzo, usa solo coppie documentate dai produttori, si ferma al primo esito e non fa attacchi a dizionario o forza bruta.
Assessment ripetibili da cliente a cliente, con un report che si presenta da solo.
Un punteggio da seguire nel tempo per ogni cliente gestito, e un motivo concreto per proporre i rimedi.
Una fotografia documentata da portare alla direzione, con l'andamento dopo ogni intervento.
Non trovi la risposta che cerchi? Scrivici dal modulo qui sotto.
No. Tutti i controlli sono in sola lettura e non distruttivi. L'unica azione attiva è la verifica delle credenziali predefinite su un singolo asset: richiede la lettera d'incarico, una conferma esplicita ogni volta, usa solo le coppie documentate dai produttori e si ferma al primo esito.
Restano sul tuo computer, in un database cifrato AES-256-GCM. SecuLens non trasmette dati dei clienti a terzi. Per spostare un lavoro puoi esportare il singolo test in un file .slx protetto da password.
Per l'analisi locale no. La connessione serve solo per aggiornare le fonti online: CVE e catalogo KEV, data breach e monitoraggio dei gruppi ransomware.
Non è necessario. SecuLens ha uno scanner interno; nmap e nuclei sono facoltativi e, se li installi, potenziano l'analisi.
Sì: file XML di nmap, file .nessus e XML di Nessus e OpenVAS, catture pcap e dati di esposizione delle credenziali.
SecuLens è un'applicazione desktop per Windows 10 e 11 a 64 bit.
Scrivici dalla sezione qui sotto: ti mostriamo il prodotto in una demo e ti proponiamo la licenza più adatta al numero di clienti che segui.
Raccontaci che tipo di valutazioni fai e per chi. Ti mostriamo SecuLens in una sessione di 30 minuti e ti lasciamo una licenza di prova.
Preferisci l'email? info@seculens.it